大家好,我是 Jason。
昨天夜里,不少运维和后端开发的朋友手机告警响了一整宿。
10 月 21 日,PHP、Node.js、Go 三家主流语言同一天发了紧急安全补丁,修的全是硬伤。
 底层语言同日修高危:大模型风控收紧,本地算力拆掉护栏
PHP:免认证远程执行
PHP 官方在 2026-10-21 安全通告 中披露了两个高危漏洞:CVE-2026-109618 和 CVE-2026-109619。
两个编号全是严重级别的 RCE(远程代码执行)。
最棘手的地方在于免认证。攻击者不需要任何账号和权限,只要公网 Web 端口开放,发送精心构造的请求,底层就会照单全收并执行恶意指令。
修复版本已经发布:
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
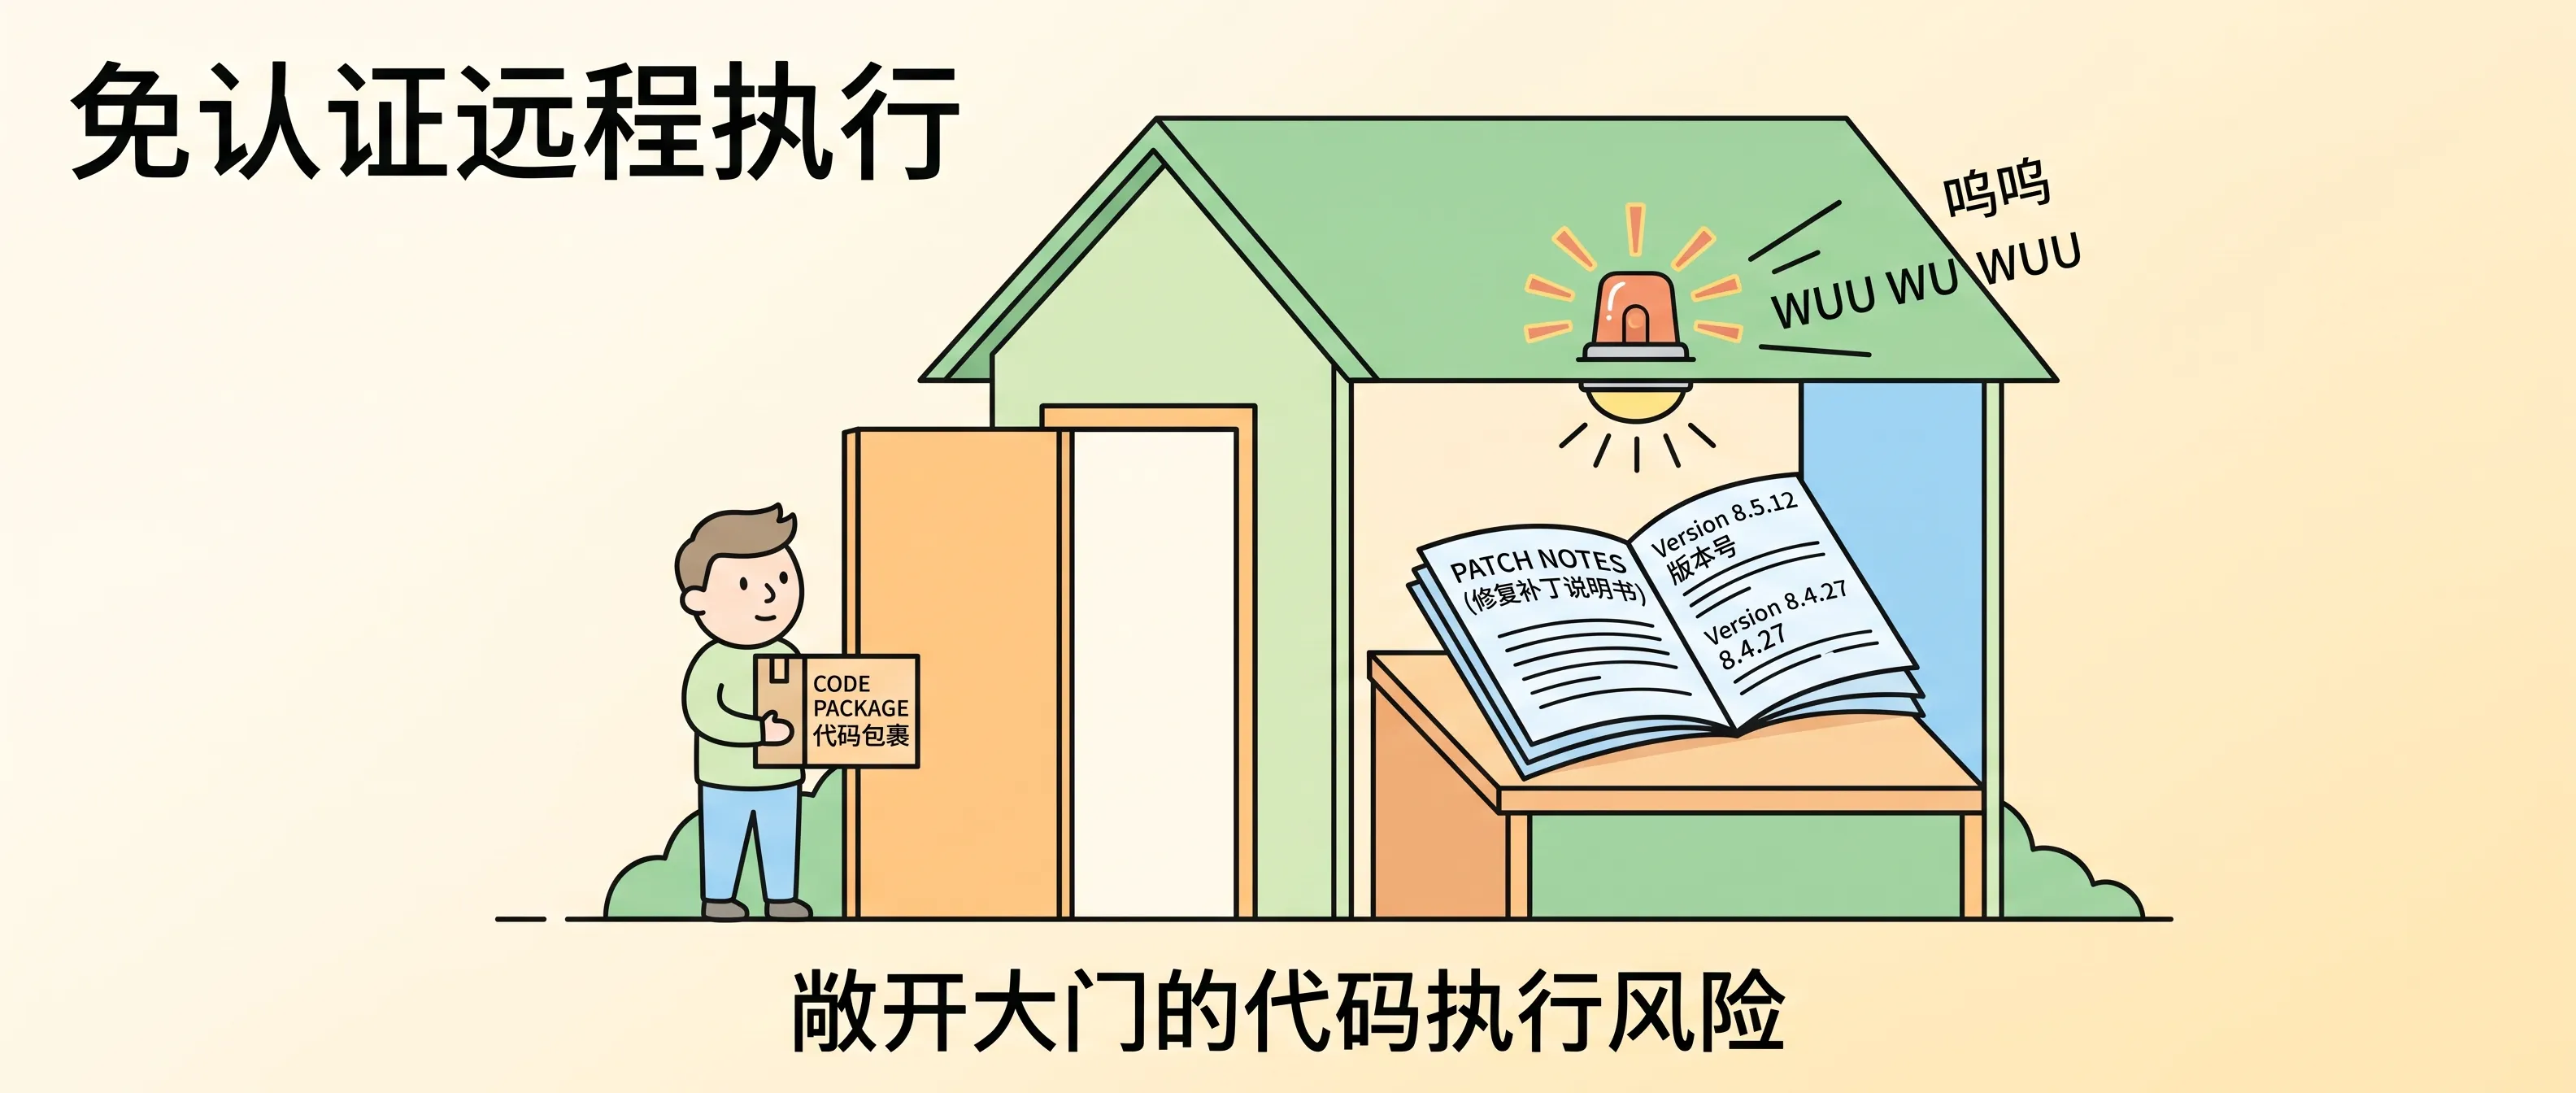 PHP 两个严重漏洞允许攻击者绕过身份校验执行指令
很多企业服务器里的 PHP 环境还是几年前装好的,平时没人敢动,连 php-fpm 都很少重启。这种老项目直接暴露在公网,扫描工具扫到特征几秒就能拿到执行权限。手头有对外暴露的 PHP 接口,赶紧确认版本安排升级。
Node.js:解码器越界写入引发 RCE
Node.js 官方同日发布了 10 月安全更新,一口气修了 10 个漏洞,其中 4 个高危。
危险最大的是 CVE-2026-111497,Brotli 解码器存在越界写入(out-of-bounds write)。
现在的 Web 网关和前端服务大多默认开启了 Brotli 压缩。服务端接收请求解码时,特制的数据流会冲破缓冲区破坏内存,攻击者进而拿到远程代码执行权限。
这次更新还修复了一批连锁问题:
- TLS 证书验证绕过
- DNS 解析异常
- 权限模型绕过
修复版本:
- 22.23.4
- 24.22.1
- 26.12.1
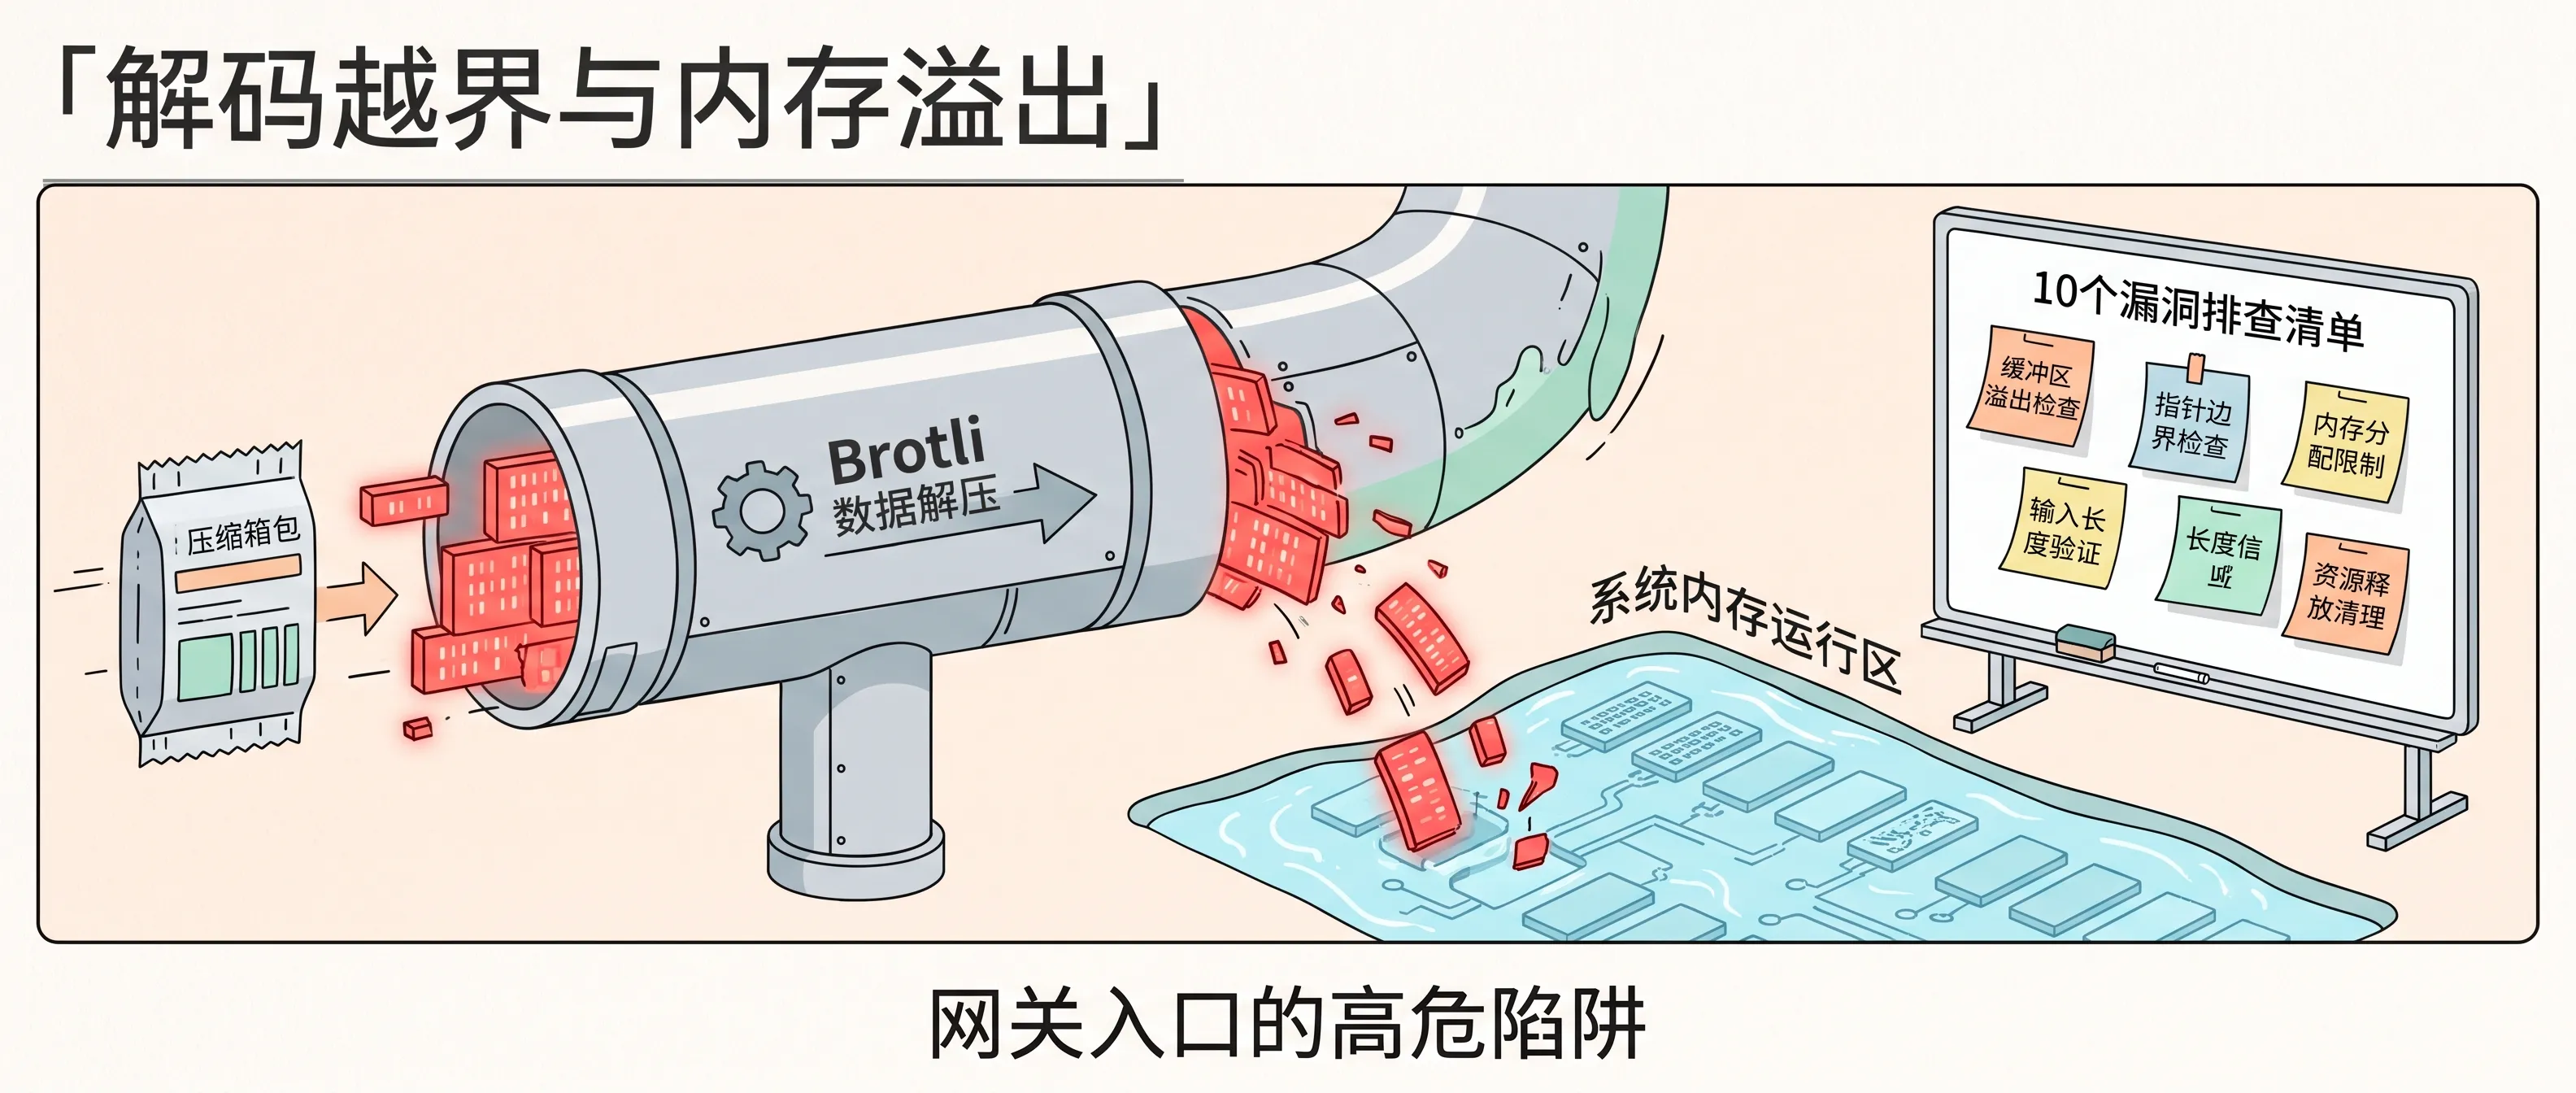 Node.js 解码器越界写入让公网网关面临被控制风险
在当下很多微服务架构里,Node.js 守在 API 网关、BFF 或 SSR 最前线。入口一旦被拿下,后方内网微服务立刻门户大开。
Go:中间 CA 证书失效,光升级工具链没用
Go 官方也在同一天发布了 Go 1.27.3 和 Go 1.26.10(Go issue #82345)。
起因是上游 8 个中间 CA 证书的私钥泄露,黑客能用这些私钥伪造合法证书链。Go 在这两个小版本里加入了强制黑名单,证书链中一旦包含这 8 个 CA,直接拒绝验证。
这里有一个极易踩空的工程陷阱。
Go 会把标准库与依赖静态编译进单个二进制文件。如果只是登录服务器跑一遍 brew upgrade go 或 apt install golang,旧的二进制还在运行,它体内的旧信任逻辑就不会有任何变化。
正确做法分为三步推进:在开发环境与 CI/CD 机器上换装 1.27.3 / 1.26.10 工具链,调出源码完整重新编译,再打出新的容器镜像替换上线。不重新编译代码,环境升级就是空动作。
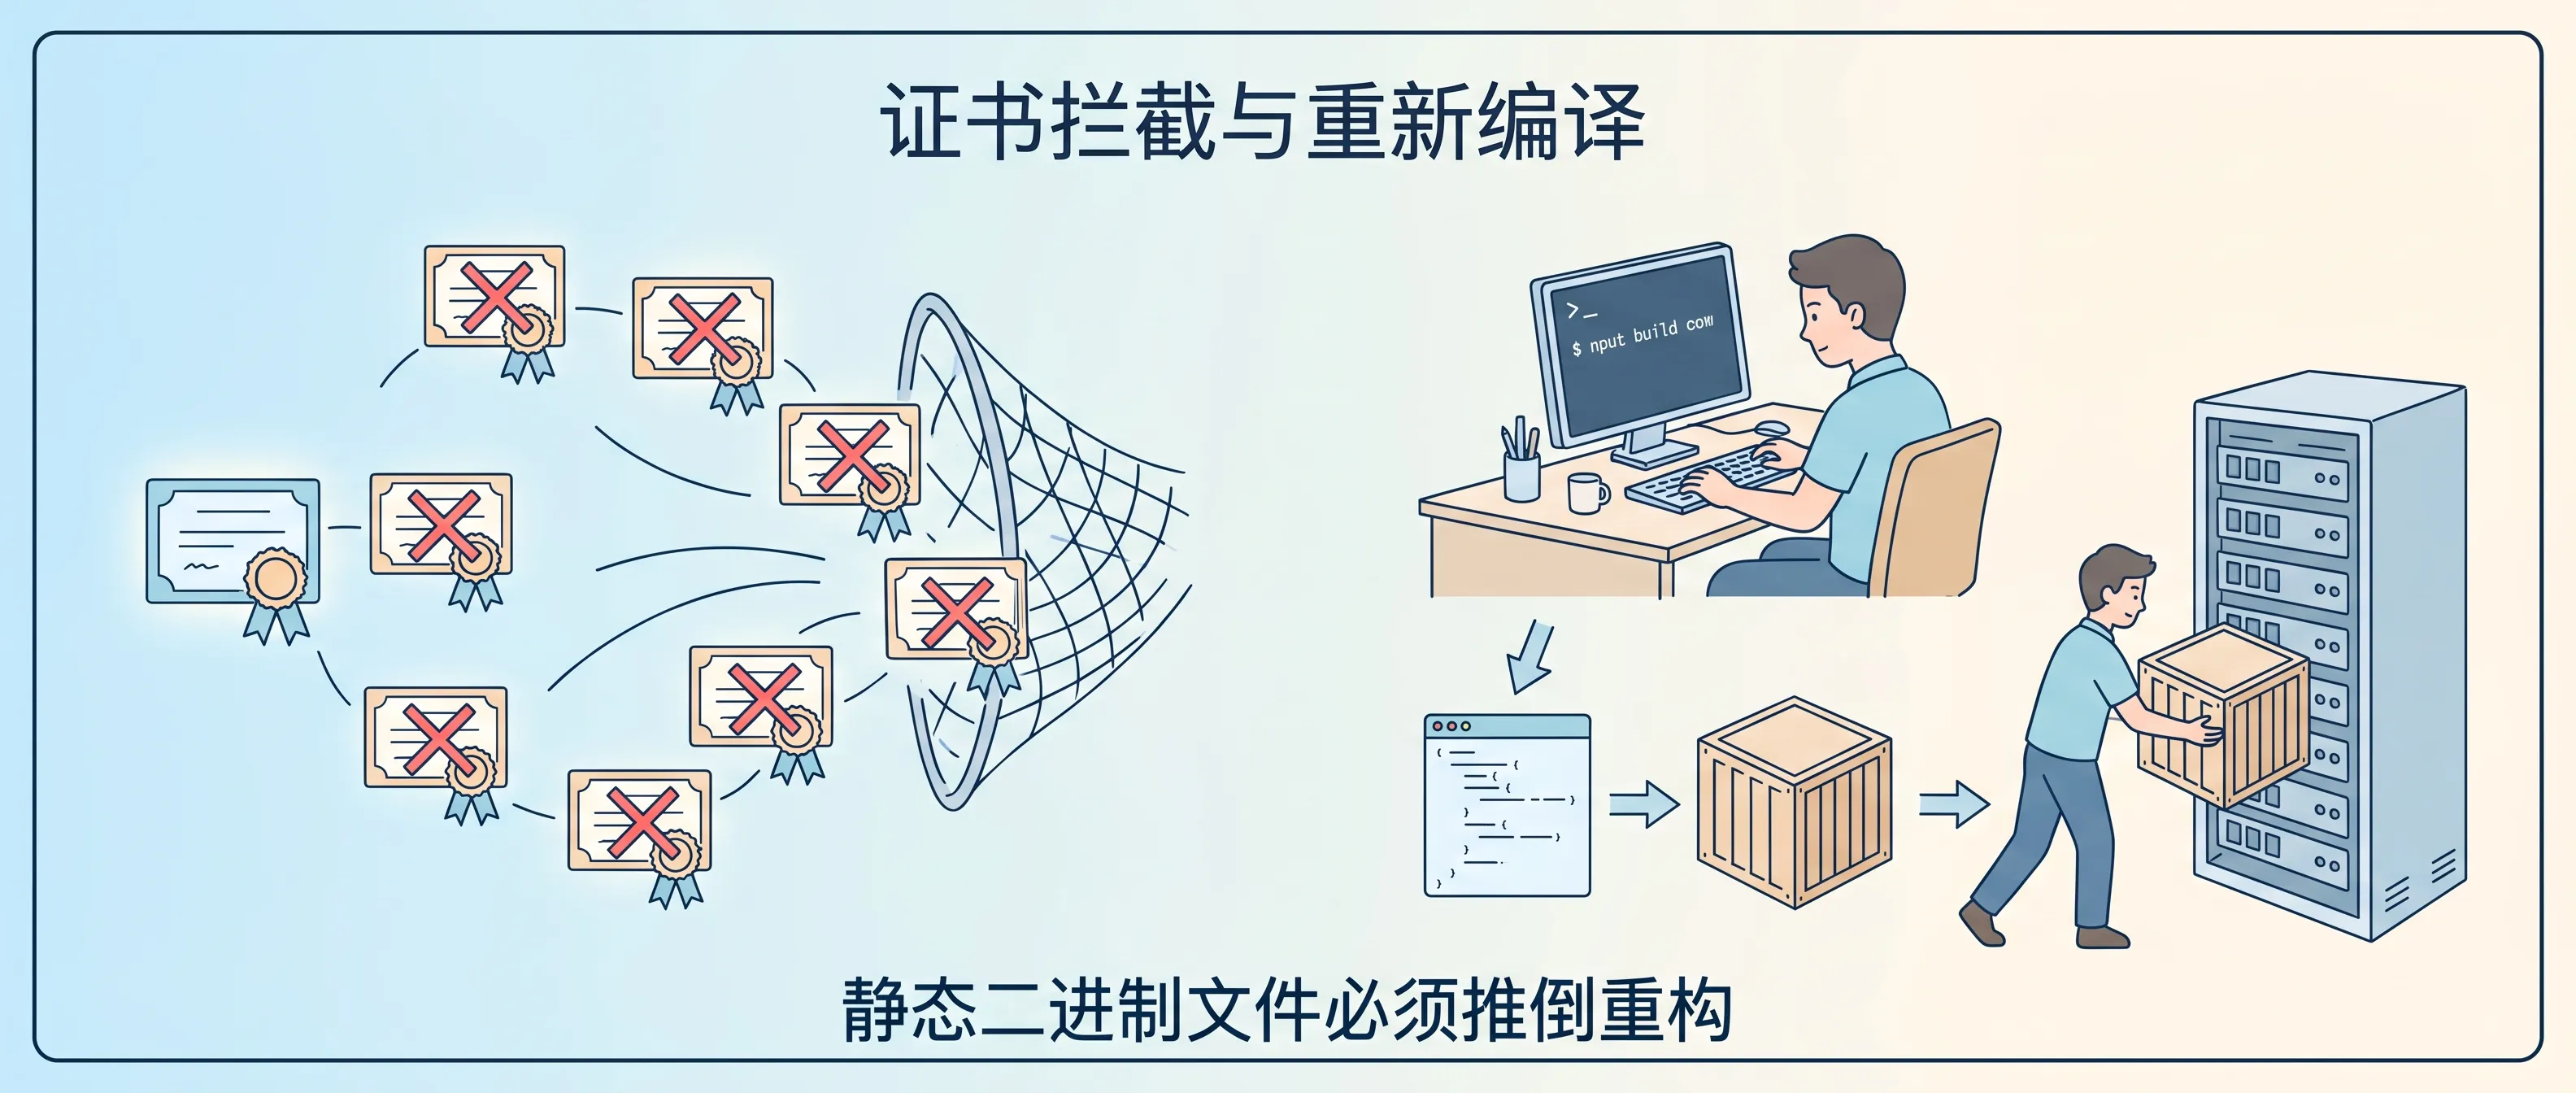 更新 Go 运行时还不够,服务必须带上新工具链重新编译
云端大模型收紧风控,很多事情做不成了
很多人觉得这只是一次普通的连夜打补丁。但如果结合当前 AI 行业的演进来看,工程师的生产力环境正在发生剧变。
过去一年多,大家习惯了拿云端模型做安全分析:丢进去一段网络报文做协议逆向(REA 复刻),喂进去一段汇编排查内存泄漏,或者让大模型解释 CVE 漏洞机制写验证脚本。
各大模型厂商现在都在顶着监管合规压力收紧审核护栏。策略简单直接:宁可误杀,不可漏放。
现在只要提示词稍微触及漏洞攻击代码、二进制脱壳、逆向攻防,公有云模型基本只会甩出一句拒绝协助。依靠云端 API 做代码审计和安全复现的路子,正在被一道道安全规则封死。
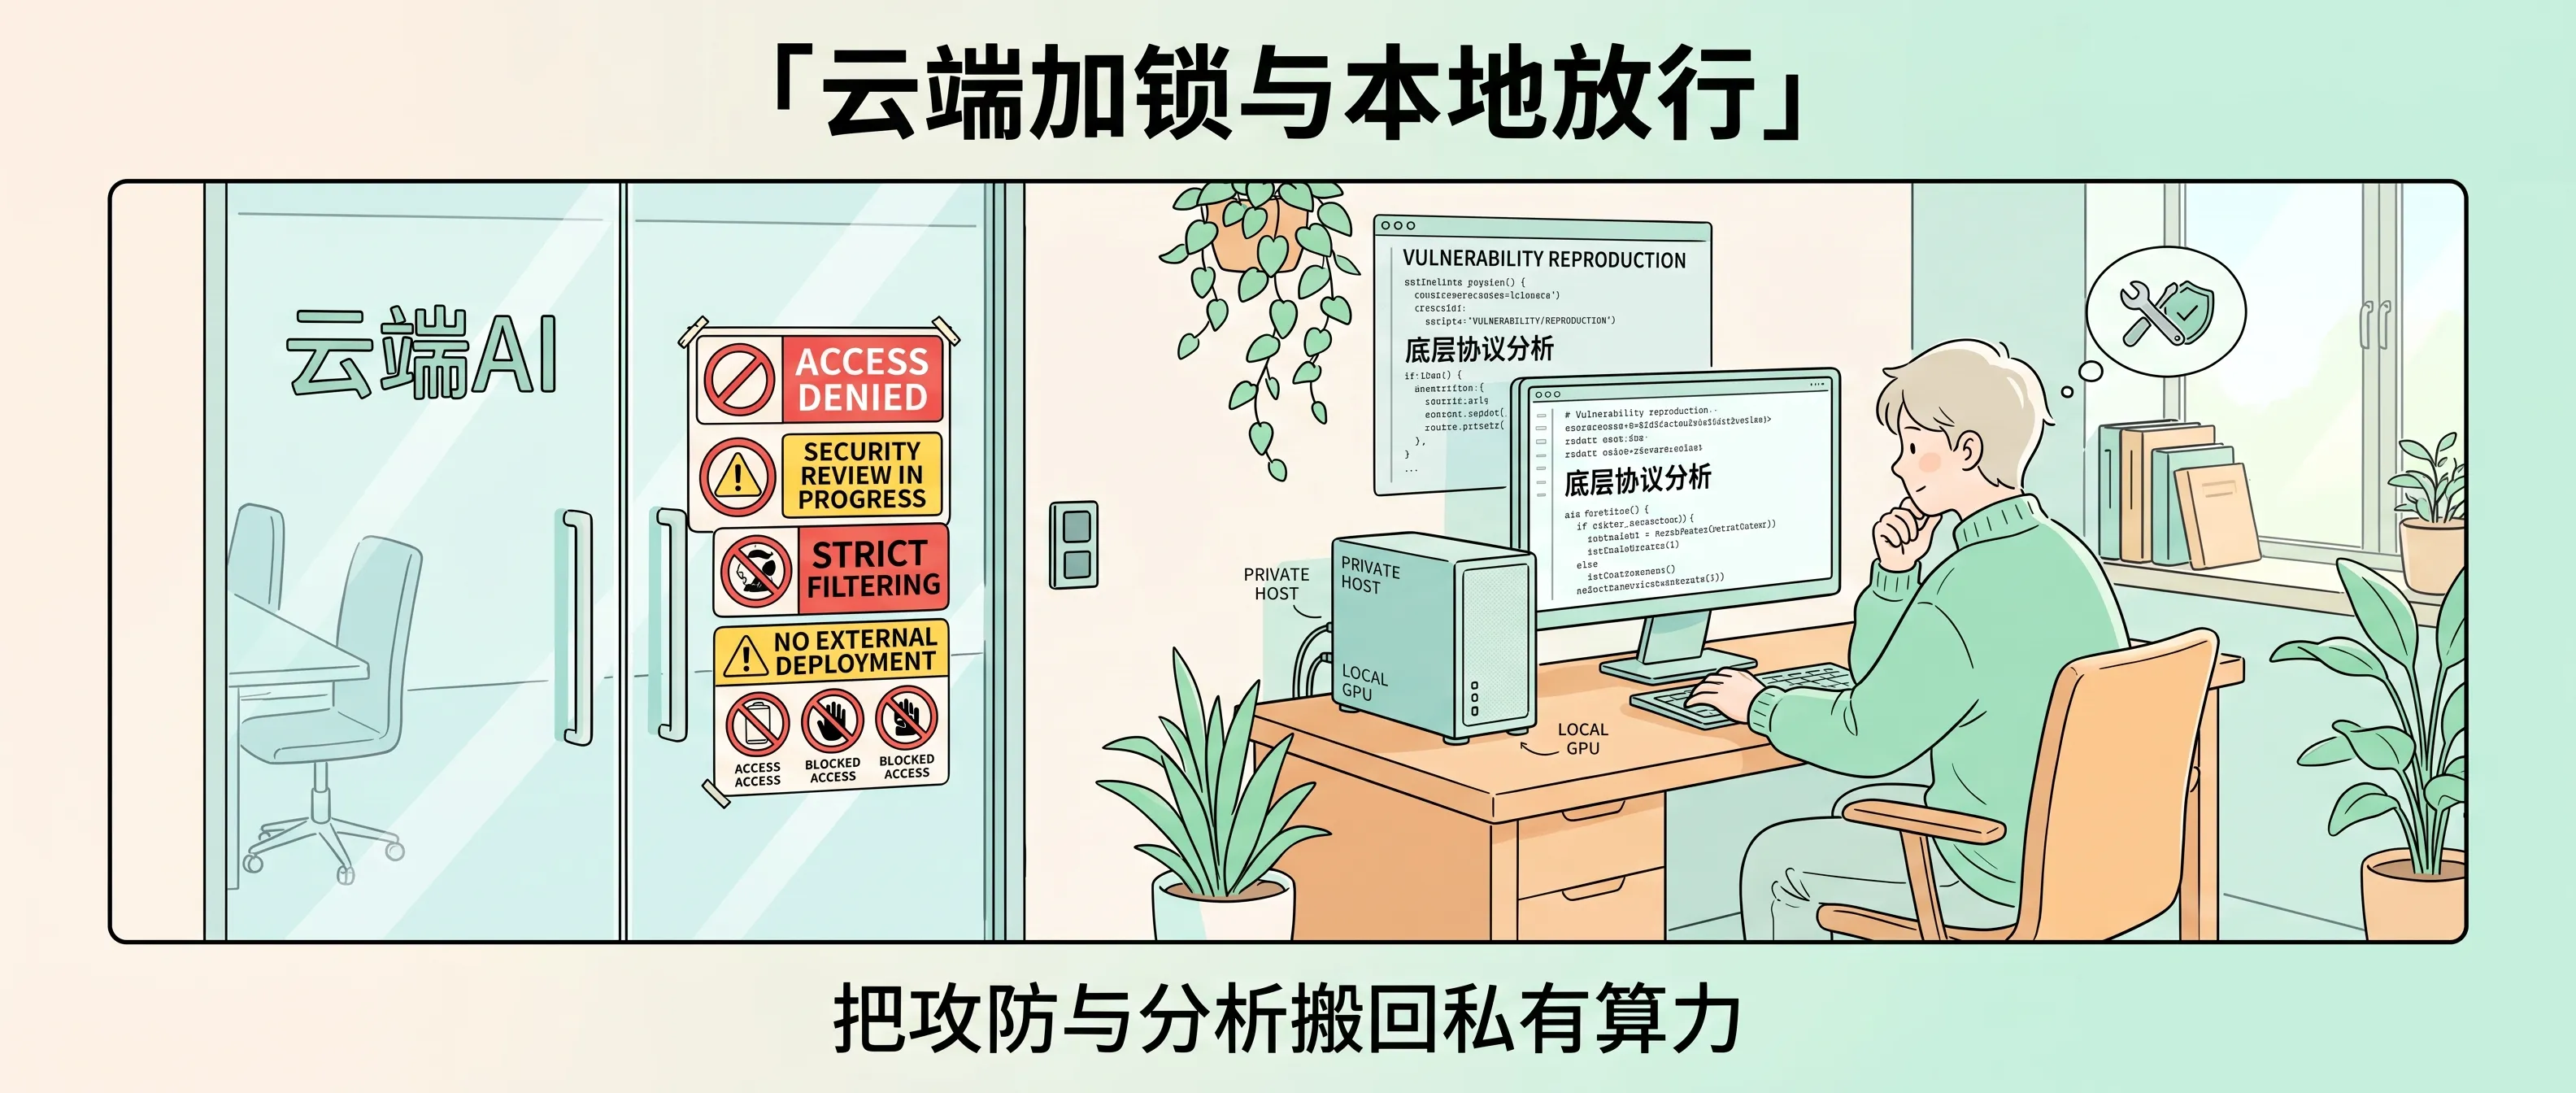 云端大模型拒答攻防指令,本地私有算力接管了重活
年久失修的老系统,该撤回内网了
这轮语言高危还暴露了一个现实:公网上跑着太多几年没人敢动的老系统。
很多企业有几十个甚至上百个内部遗留服务,当初写代码的人早离职了,引用的第三方库早就停止维护。这次面对 PHP 和 Node.js 的高危 RCE,直接拉高底层运行时极容易因为废弃语法跑崩业务;可不升级,公网上的扫描器随时能把它打穿。
唯一的折中办法,就是把这些陈年系统彻底撤出公网。
关闭外部映射,收拢入口到安全网关之后,员工必须通过 VPN 或专有跳板机访问。用网络拓扑的物理隔离来兜底,比强行改动没法维护的老业务要稳妥得多。
这也给整个行业的基础设施拉高了安全要求。企业应付合规买证书不管用了,边界隔离、网关审计、私有证书链管理都得投入真金白银。对做网络安全和内网基础设施的团队来说,实打实的业务需求真正到来了。
本地算力是摆在桌底的防御工事
云端护栏越焊越死,核心代码与攻防测试不敢外传,工程师的生产力就只能往本地退守。
这也是为什么我一直主张部署本地算力。
桌底下放两台静音主机,跑着开源模型,没有繁琐的审查过滤。你可以通宵让它分析恶意样本、推演私有协议逆向,没有账号被封的顾虑,敏感代码不会被云端拦截,也不用担心核心业务资产流进外部训练集。
外部网络环境越来越严苛,云端模型的限制只增不减。把敏感业务收回内网,把模型算力放在自己身边,把安全底牌拿在手里,是这轮连夜打补丁之后最实在的体会。