大家好,我是 Jason。
这几天 X 平台传开一张截图。
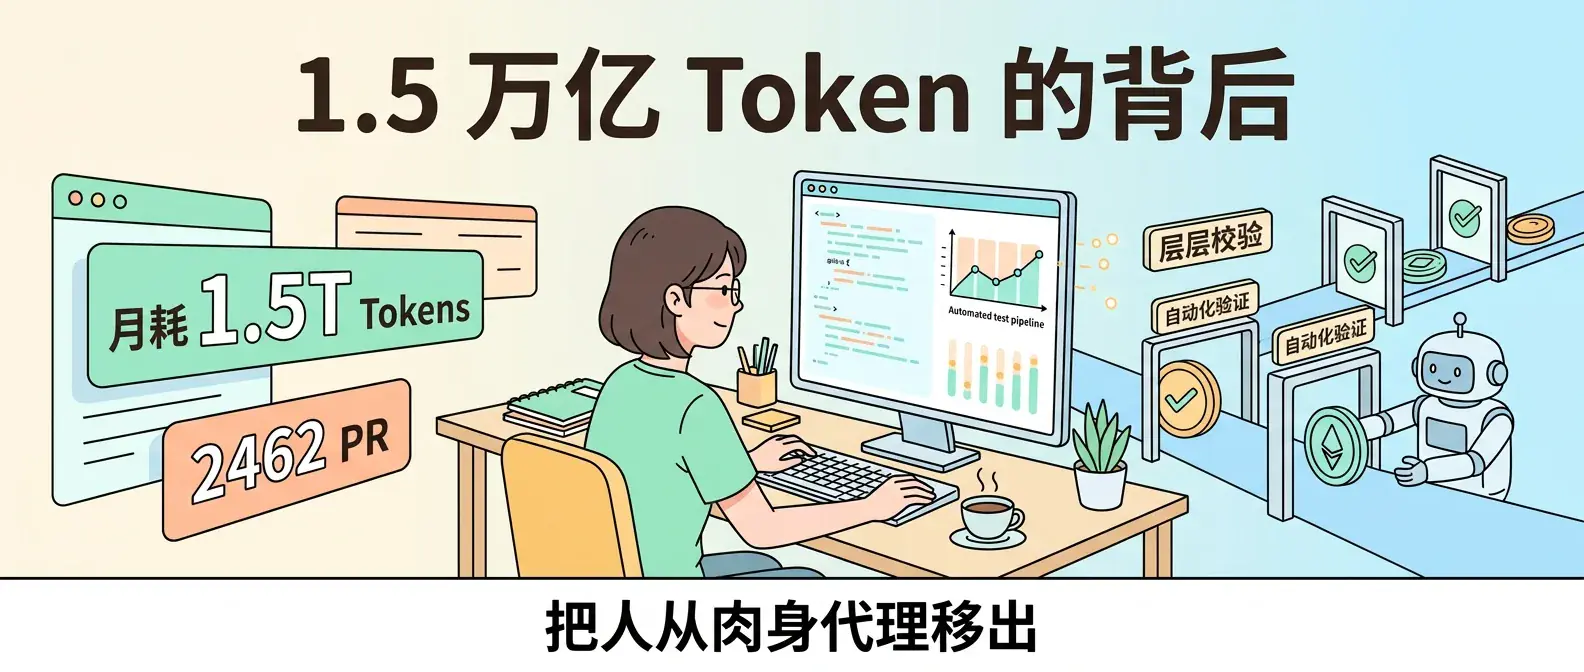
SpaceXAI 工程师 Lauren Tan(@poteto)的公开 Cursor 页面显示,过去三十天消耗了 1.5 万亿(1.5T)Tokens。
评论区有人按公网标价推算出一千一百万美元账单。
另一个数字摆在面前:单月往生产环境合入 2462 个 PR。
围观者猜测她开着几百个对话窗口,给模型敲入长篇提示词。
事实走向另一条路。
我经历过这个阶段。
白天我在企业做架构,跟客户推进 AI 落地。晚上回到书桌,写独立产品 Zaokit 的代码。
今年上半年,我尝试让云端 Agent 接管长任务。
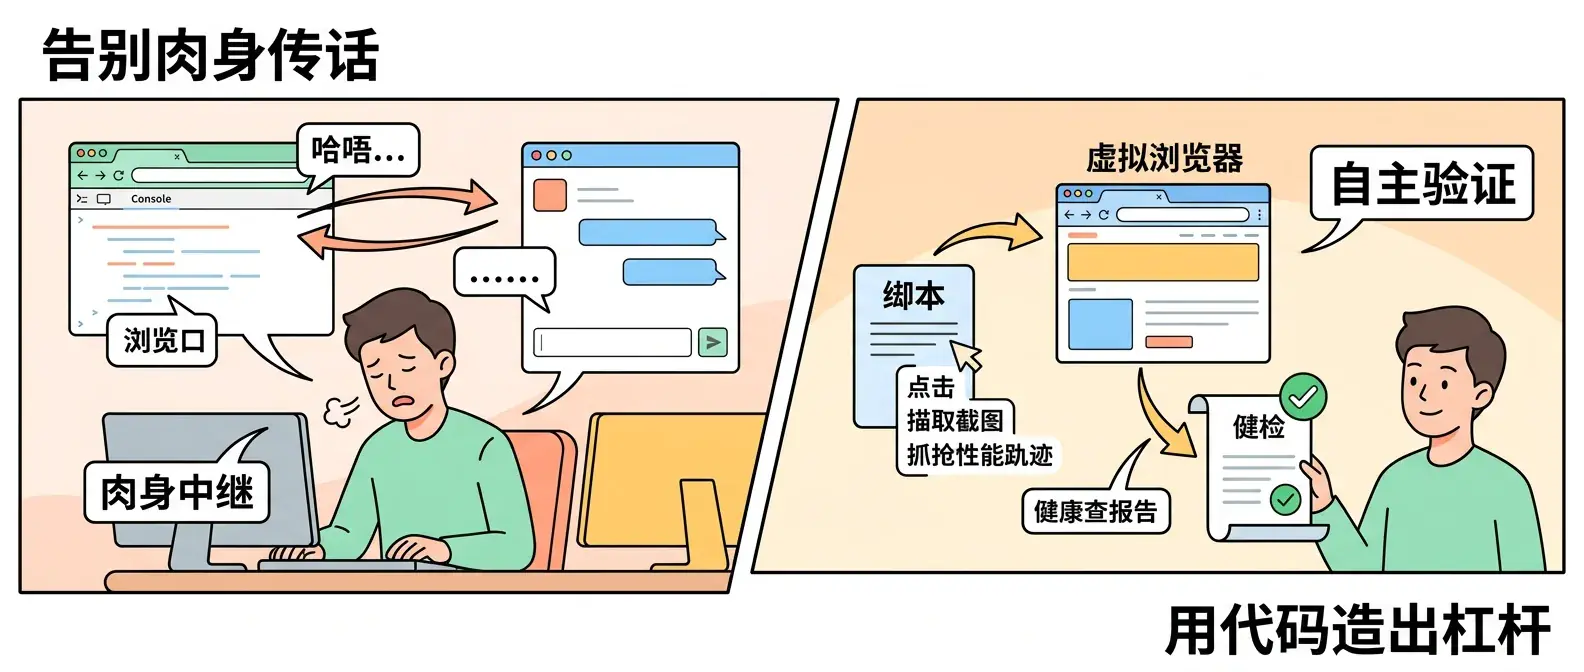
两周时间里,我把自己卡在了一个尴尬位置:肉身中继(Meat Proxy)。
模型改完代码,我打开浏览器刷新页面。控制台报错,我按 F12 复制红字堆栈,贴回输入框,等待回答。它重新输出,我再去点界面测试。
两三个小时过去,眼睛酸胀,核心功能停在原地,时间全花在当传话筒上。
人坐在屏幕前充当测试员,开十个 Agent 也只能堆积十倍疲惫。
踢开肉身中继,把验证交还给机器
Tan 在构建 Grok Bot 时,最先编写的工具是验证程序,不是业务代码。
她用 Playwright 配合 Chrome DevTools 组装出命令行测试工具。
我对这个做法深有体会。我在实际开发中也是这么做的:写一个独立命令行工具包住无头浏览器,把登录、点按与状态断言全交给脚本。工具直接抓取控制台报错与界面快照,人不再充当截图和传话的肉身中介。
Agent 提交代码改动,必须启动程序。它调动无头浏览器,点击按钮,等待网络请求,抓取调用堆栈,存下操作录像和截屏。
拿不出运行证据的代码改动,在她眼里算不上成果。
仓库里配有一张持续更新的功能地图(Feature Map)。地图标注按钮位置、调用路径和潜在陷阱。定时任务每天更新这份地图。
Agent 顺着地图操作,不再摸黑碰运气。
同一个坑踩两次,重构架构
很多人遭遇 Agent 出错,习惯在说明文件里追加要求:“请注意不要修改这个变量”。
说明写满三页纸,Agent 依然漏看。
Tan 定下一条规矩:同一类错误出现两次,修改架构和规则,不改提示词。
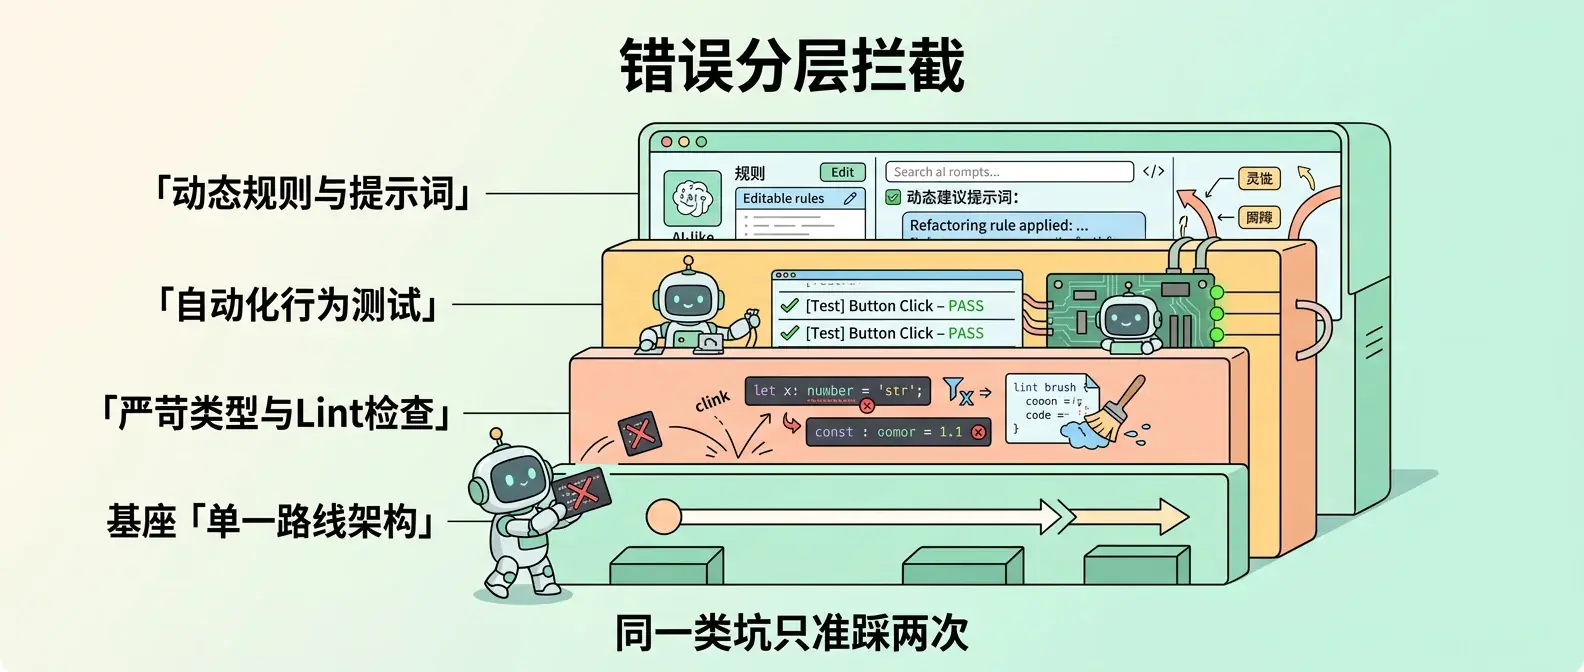
拦截从软到硬排列。
提示词与文档属于软约束,模型随时略过。
向上是单测与静态语法扫描。
最硬的一层落在架构设计:让错误写法在编译器阶段报错。
在 Grok Bot 项目里,每个功能收归专属目录,系统只保留一条合法调用路线。其余写法连编译都无法通过。
代码库本身变成了 Agent 最持久的记忆体。
两千个 PR 背后的代码园艺与裁决门禁
单月合入 2462 个 PR,大量改动并非新增功能。
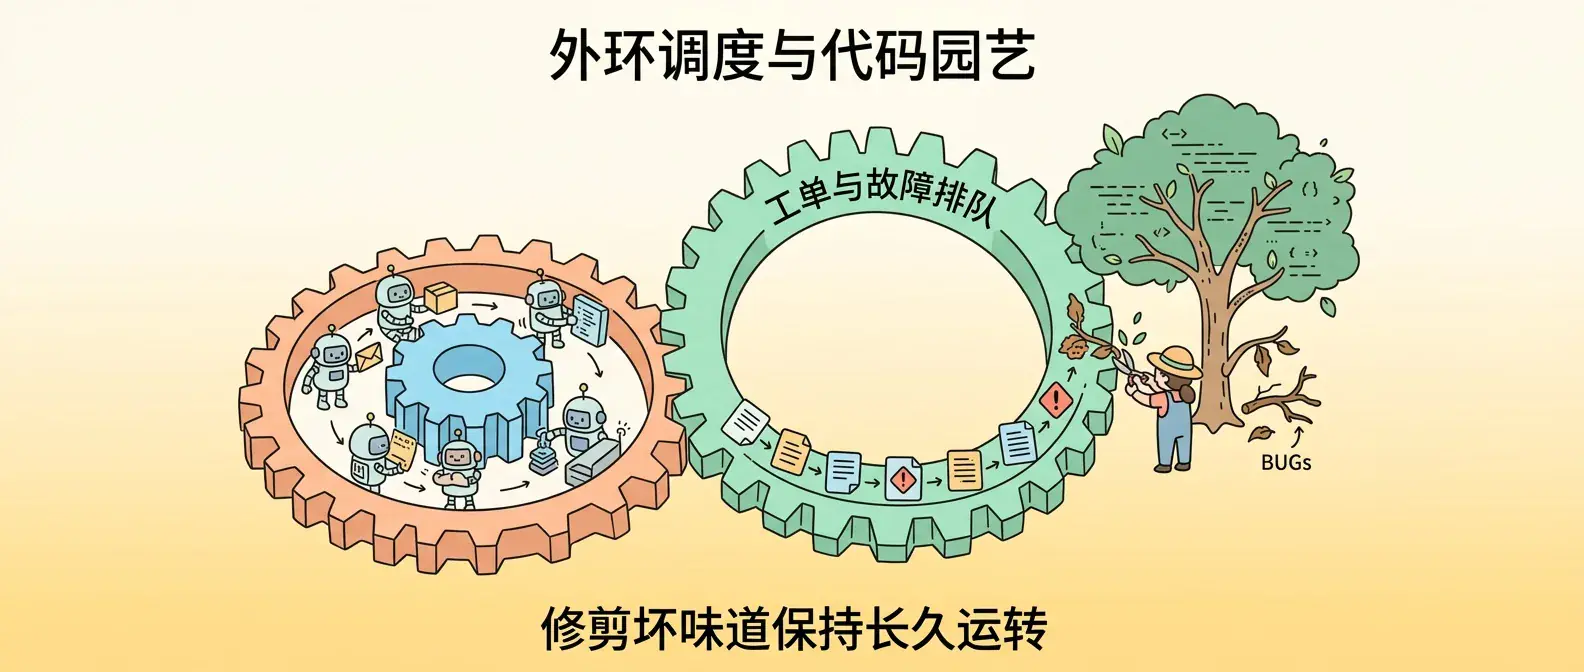
她把时间投在代码园艺(Gardening)上:删除废弃逻辑、拆分万行文件、修剪代码坏味道。
荒草丛生的代码库诱发模型幻觉,劣质写法会在后续生成中成倍扩散。
人退守外环。聊天群组和工单系统的故障报告汇入队列,交由调度中枢梳理。
调度中枢拆分派发任务,不插手编写代码。
改动交给沙盒中的云端 Agent 完成。
合入流程设立门禁。
写代码的 Agent 没有合并权限。
另一组独立的验证 Agent 拉取补丁,在干净环境运行全套测试。
CI 流水线在重置主干(rebase)后必须呈现绿灯。
涉及资金、权限或删除数据的不可逆改动,必须经由人工按下确认按钮。
前线部署不需要人肉保姆
回到我和团队在企业做 FDE 交付的现场。
客户常把 FDE 看作进驻现场编写胶水代码的外包工。
如果 FDE 每天蹲在工位复制报错信息、转述客户口头需求,这项投入就变成了昂贵的人肉中继。
拆解 Tan 的做法,给我们提供了一个对照标准:
进驻现场第一周,先造验证工具。
把业务专家的判断,变成目录规则和 Lint 约束。
把重复出现的漏洞,焊死在测试流水线里。
编写与验收剥离开来,系统拥有自我验证的底座,并行才有意义。
离开这一步,烧掉一万亿 Token,得到的也只是一堆无人敢合入的废弃分支。
技术浪潮退去泡沫,留下的是工程常识。
万亿 Token 这一组数字会慢慢陈旧,模型单价会继续下降。
留存下来的资产,是这套让机器自主证明结果的工程闭环。
人走出繁杂的传话回路,退到外环,握住方向盘。
这才是我们要走的路。
 顶层竞争不拼智商:Alexandr Wang 和他的十英里护城河